Ini bukan sekadar senario di atas kertas. Kami sendiri dah lalui.
Baru-baru ini, salah satu server yang kami uruskan di bawah AINNA NeuralOps kena serang.
12:00 AM - Serangan berlaku, dan konfigurasi TLS certificate pada server tu terganggu.
12:05 AM - Kami detect insiden tu.
12:15 AM - Alhamdulillah, fungsi TLS pulih, kelemahan yang dikenal pasti dah ditutup, dan insiden selesai.
15 minit dari serangan hingga pulih.
Sebab tu saya selalu tekankan, cybersecurity ni bukan sekadar soal halang serangan. Yang lebih penting - secepat mana infrastruktur anda boleh detect, respond, contain, dan recover.
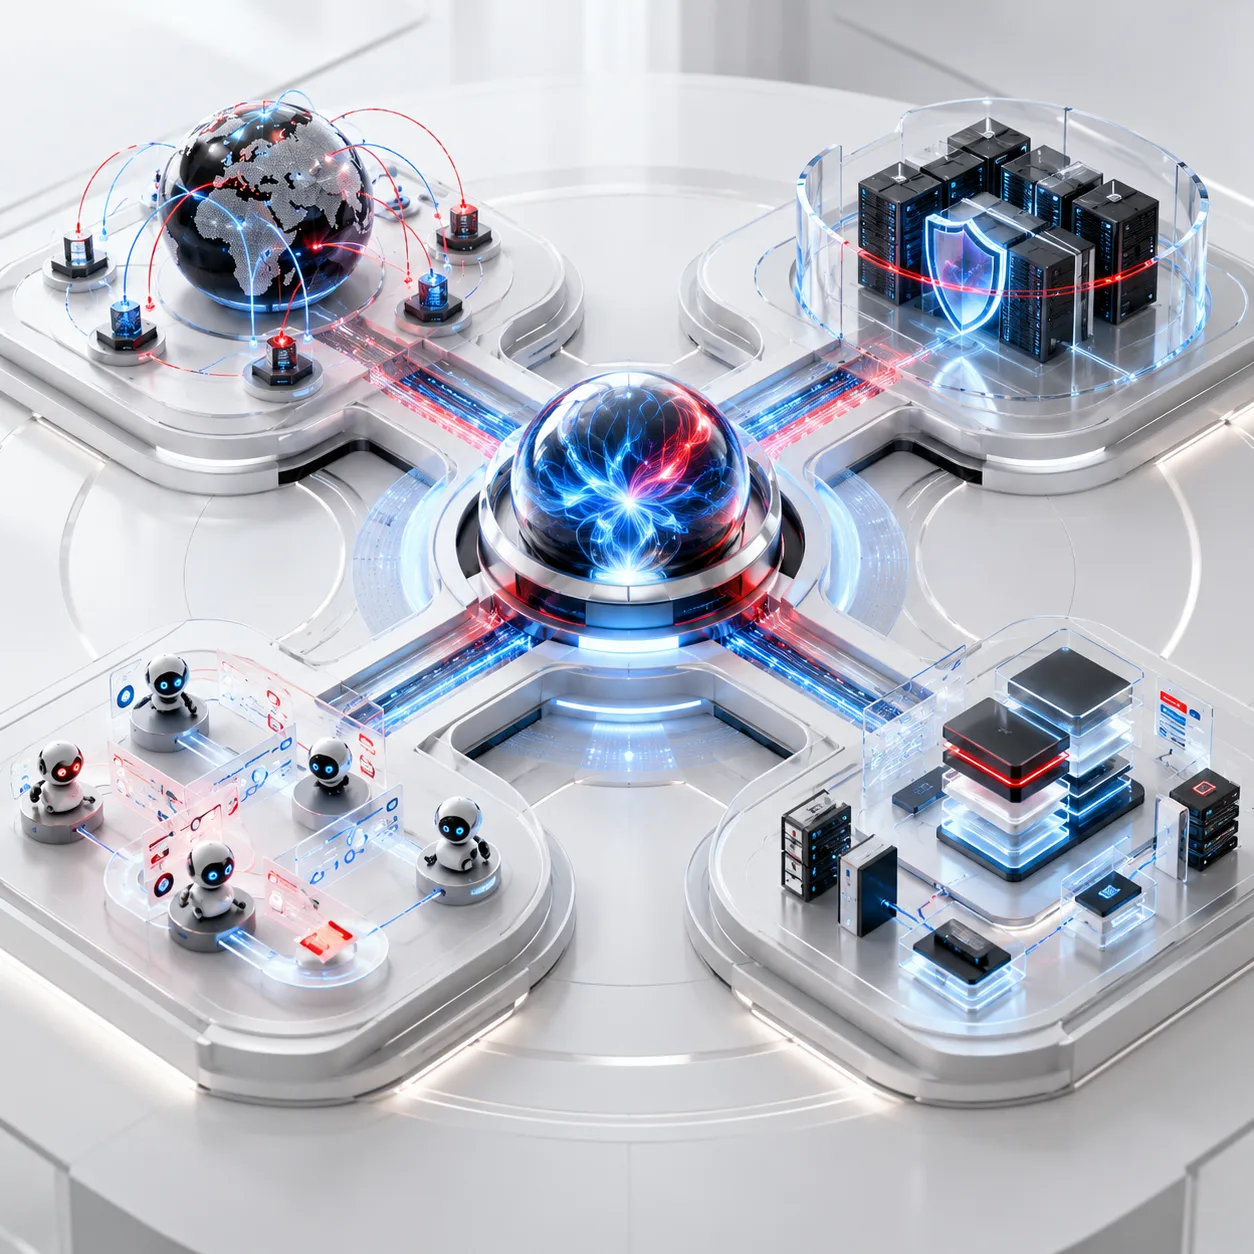
AINNA NeuralOps bukan sekadar AI 智能体 yang bina website. Ia satu Horizontal AI 基础设施 yang cover Linux 服务器, Networking, Firewall, WAF, IDS/IPS, Database, 应用 安全, DevOps, dan Disaster 恢复.
Pendekatan kami:
构建 → Simulate Attacks → Defend → 监控 → 回收.
AI 智能体 kami direka untuk kenal pasti kelemahan, simulate serangan yang dibenarkan, kuatkan security sistem, dan sokong respons insiden dengan pantas - termasuk mitigasi dan pemulihan automatik.
AINNA NeuralOps dah capai TRL9 untuk teknologi teras yang beroperasi dalam persekitaran sebenar, manakala keupayaan autonomous cybersecurity kami terus berkembang.
Misi kami mudah:
Risiko Minimum. Pemulihan Lebih Pantas. Kos Operasi Lebih Rendah. Operasi 24/7 Dipacu AI.
Tiada sistem yang 100% selamat. Yang penting, sejauh mana kita bersedia bila sesuatu berlaku.
Masa depan bukan sekadar AI yang bina sistem anda. Ia AI yang pertahankan apa yang ia bina.
#AINNANeuralOps #CyberWar #TRL9 #Cyber安全 #AgenticAI #DevSecOps #CyberResilience


Ruang pembaca
Apa pendapat anda?
Komen disemak sebelum diterbitkan. 电子邮件 diperlukan untuk moderasi dan tidak dipaparkan kepada pembaca.
我喜欢文章对kelemahan yang dikenal pasti dah保持务实的态度。
难得有人把ini bukan sekadar senario di讲得这么直白。
关于dan konfigurasi TLS certificate pada的实际落地部分最吸引我。
文章对bersedia bila sesuatu 100%的结论比较平衡,不只是强调好处。