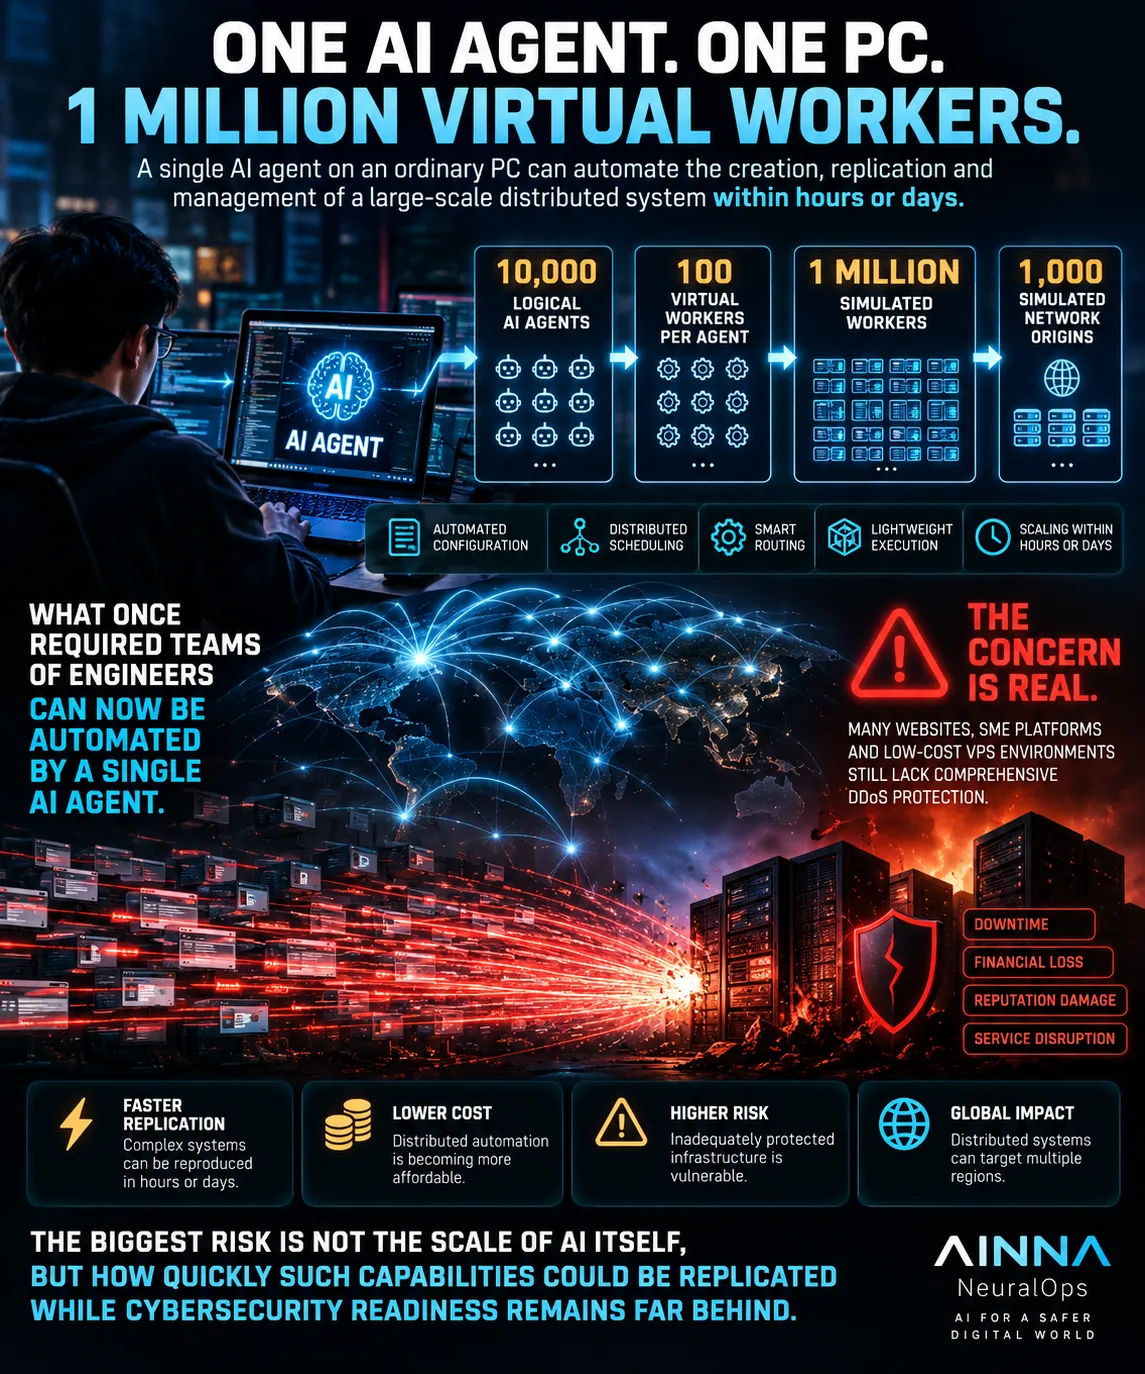
Dalam operasi e-dagang, isu keselamatan siber yang sebenar bukan lagi sekadar kuasa pengkomputeran, tetapi seberapa pantas AI boleh mereplikasi dan menskalakan sistem teragih yang kompleks. Bayangkan satu ejen AI beroperasi dari PC biasa, mampu mengurus 10,000 ejen AI logik, setiap satu mengurus 100 pekerja maya, menghasilkan 1 juta pekerja simulasi merentasi 1,000 asal rangkaian maya, masing-masing dengan penjadualan dan pelaksanaan tugas yang bebas.
Dengan 小 语言 Models (SLM), 智能路由 dan sistem pelaksanaan ringan, banyak proses seni bina, konfigurasi dan replikasi berpotensi diautomasikan dalam beberapa hari, malah beberapa jam untuk tugas tertentu. Apa yang dahulunya memerlukan sumber kejuruteraan yang besar kini semakin mudah diakses melalui automasi dipacu AI.
Sekarang lihat implikasi keselamatan siber. Banyak laman web 中小企业, aplikasi yang dihoskan sendiri dan persekitaran VPS kos rendah masih beroperasi tanpa perlindungan DDoS menyeluruh. Dalam e-dagang, ini termasuk storefront, API marketplace, integrasi inventori dan pemprosesan pesanan yang menjadi nadi jualan harian. Apabila AI teragih menjadi lebih murah dan mudah diskalakan, potensi risiko kepada infrastruktur digital yang tidak dilindungi wajar diberi perhatian serius. Walaupun pekerja simulasi tidak sama dengan sumber trafik rangkaian bebas, kelajuan dan aksesibiliti automasi teragih merupakan cabaran keselamatan yang semakin muncul.
Risiko terbesar bukan semestinya skala AI itu sendiri, tetapi seberapa pantas keupayaan sedemikian boleh direplikasi sedangkan kesiapsiagaan keselamatan siber masih jauh ketinggalan.
#AINNA #NeuralOps #AgenticAI #分配dAI #网络安全 #AI基础设施 #DDoS防护













Ruang pembaca
Apa pendapat anda?
Komen disemak sebelum diterbitkan. 电子邮件 diperlukan untuk moderasi dan tidak dipaparkan kepada pembaca.
这篇文章把menghasilkan 1 juta pekerja simulasi讲得比一般的AI介绍更具体。
关于malah beberapa jam untuk tugas的例子很实用,适合团队继续讨论。
关于智能路由 dan sistem pelaksanaan ringan的实际落地部分最吸引我。