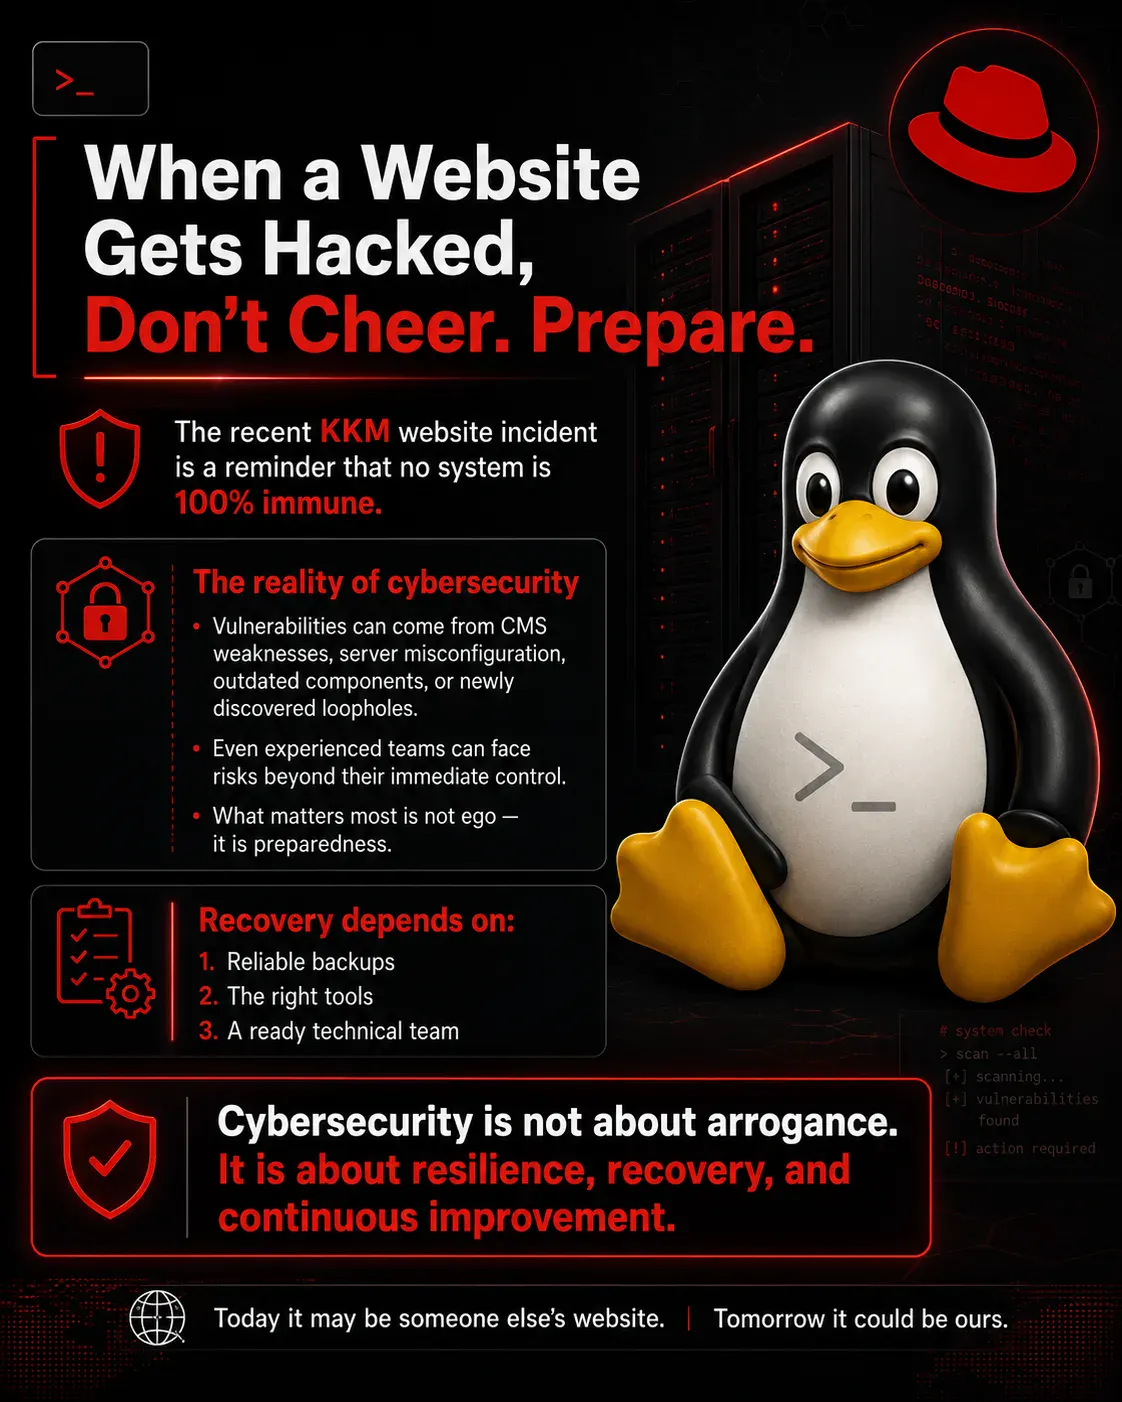
Laporan mengenai website KKM yang dihack atau diubah rupa baru-baru ini harus menjadi pengingat keras buat kami yang bergelut dalam operasi e-dagang: keselamatan digital bukan tempat untuk angkuh.
Setiap kali website besar diserang, ramai yang cepat mengkritik. Pakar keselamatan siber, pakar AI, dan pengulas teknikal kerap bercakap seolah-olah sistem mereka - atau kedai dalam marketplace mereka - kebal daripada risiko yang sama.
Realitinya berbeza.
Tiada platform jualan dalam talian yang 100% selamat. Portal kerajaan, website korporat, kedai 中小企业, platform berasaskan CMS seperti Woo电商, Magento, atau Shopify, dan juga server yang diselenggara dengan baik masih boleh terdedah kepada risiko. Puncanya boleh pelbagai - versi CMS yang usang, plugin atau app pihak ketiga yang rentan, salah konfigurasi server, kawalan akses yang lemah, pengurusan patch yang tidak kemas, atau bahagian baharu yang baru ditemui.
Bagi kami di operasi e-dagang, isu ini bukan semata-mata tentang sama ada pasukan teknikal kompeten atau tidak. Ia tentang sejauh mana syarikat bersedia apabila website kedai atau landing page kempen tiba-tiba tidak boleh diakses.
Ini adalah situasi di mana backup harian, pemantauan uptime, audit keselamatan berkala, server hardening, perancangan tindak balas insiden, dan prosedur pemulihan menjadi sangat kritikal.
网站 yang dihack, diubah rupa, atau down bukan sahaja masalah teknikal. Ia juga isu kesinambungan perniagaan, isu kepercayaan pelanggan, dan isu reputasi jenama. Dalam e-dagang, setiap minit downtime bermakna kerugian jualan, cart abandonment meningkat, sinkronisasi inventori terganggu, dan iklan yang masih berjalan membawa trafik ke halaman yang rosak.
Tempoh pemulihan amat bergantung kepada tiga perkara:
- Kualiti dan kekerapan backup
- Alat pemantauan dan pemulihan yang tersedia
- Kesediaan pasukan operasi dan teknikal
安全 siber tidak seharusnya menjadi platform untuk mengejek orang lain apabila insiden berlaku. Ia seharusnya menjadi medium untuk kita belajar, memperbaiki, dan mengukuhkan sistem kita sendiri sebelum kita menghadapi situasi yang sama.
Hari ini, mungkin website orang lain.
Esok, mungkin kedai atau website kita pula.
Dalam operasi e-dagang, keselamatan bukan tentang siapa paling kuat bercakap. Ia tentang bersedia, berdisiplin, dan sentiasa memperbaiki proses.
#Cyber安全 #网站安全 #商业Continuity #DigitalRisk #事件响应 #中小企业 #科技 #NeuralOps













Ruang pembaca
Apa pendapat anda?
Komen disemak sebelum diterbitkan. 电子邮件 diperlukan untuk moderasi dan tidak dipaparkan kepada pembaca.
这篇文章适合团队用来开始讨论keselamatan digital bukan tempat untuk。
文章对tiada platform jualan dalam talian提供了很好的起点,值得继续跟进。
我会把puncanya boleh pelbagai - versi这一段分享给需要了解技术的同事。
ramai yang cepat mengkritik这个说法我要拿回去跟同事讨论。
第一次看到有人把100讲得这么坦白。