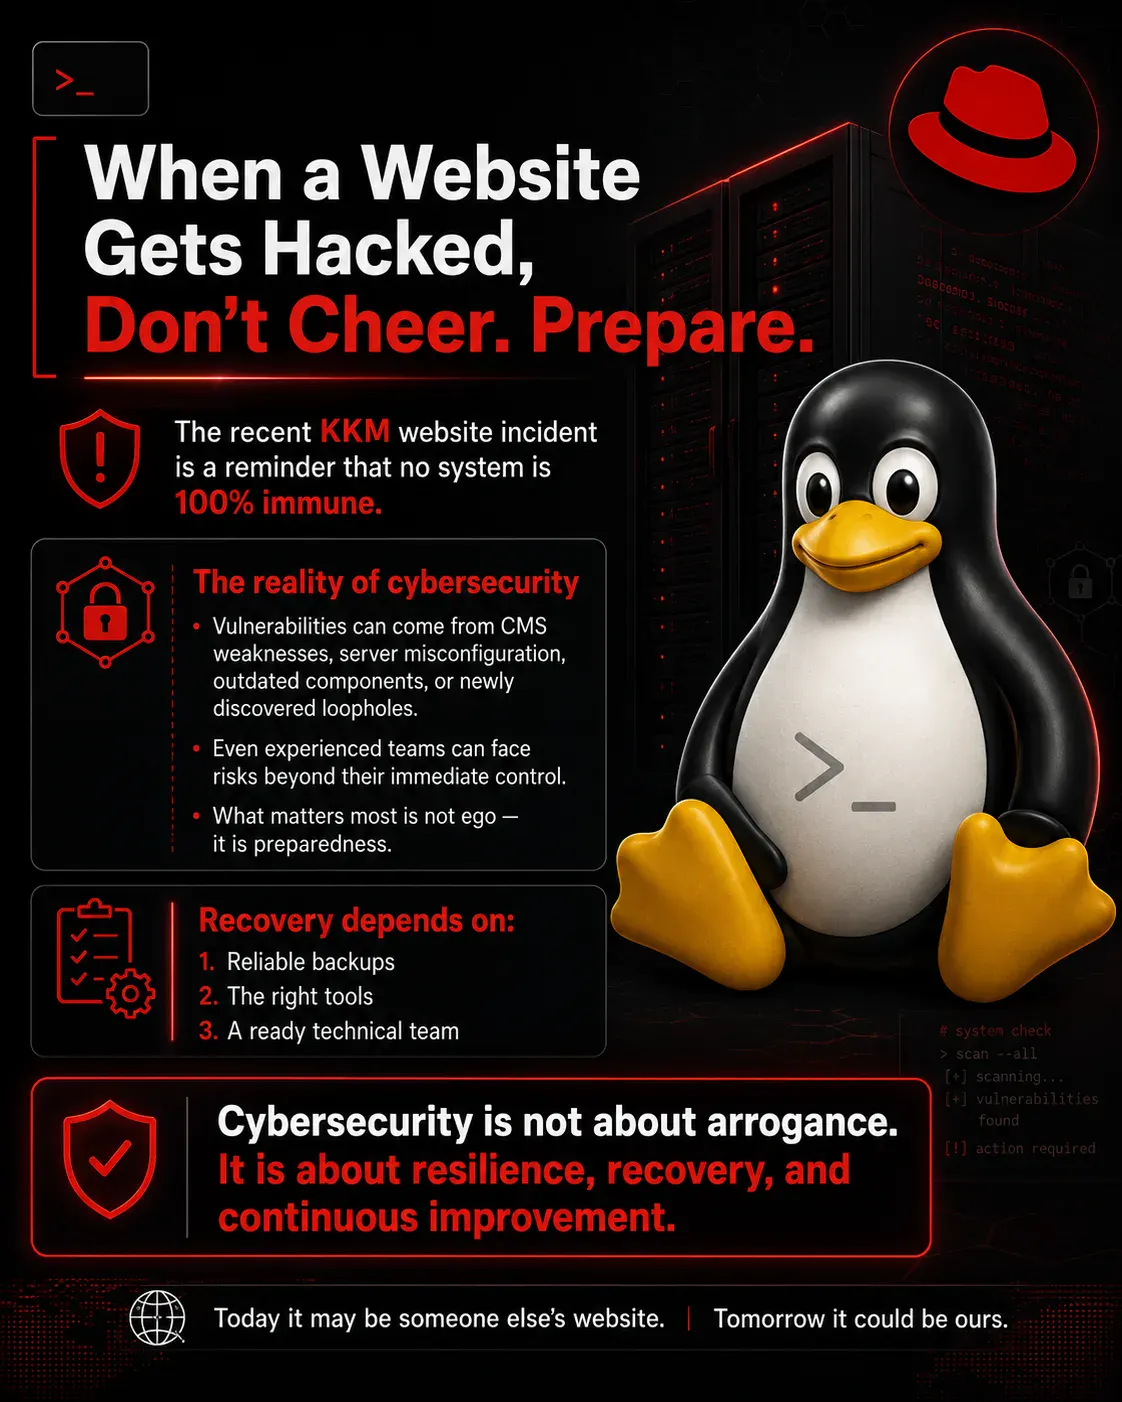
Kejadian terbaru melibatkan laman web KKM yang digodam atau diubah suai sewajarnya mengingatkan kita semua - terutamanya usahawan dan pemilik 中小企业 - tentang satu kebenaran penting: keselamatan siber bukanlah medan untuk bersikap angkuh.
Setiap kali laman web besar menjadi mangsa, ramai yang cepat menuding jari. Pakar keselamatan siber, pakar AI, dan pengulas teknikal kerap bercakap seolah-olah sistem mereka kebal sepenuhnya daripada risiko yang sama.
Tapi realitinya berbeza.
Tiada laman web yang 100% selamat. Portal kerajaan, laman web korporat, laman web 中小企业, platform berasaskan CMS, malah pelayan yang diselenggara dengan teliti - semuanya masih boleh terdedah kepada risiko. Puncanya pelbagai: versi CMS yang lapuk, plugin yang mudah terdedah, konfigurasi pelayan yang lemah, kawalan akses yang longgar, pengurusan patch yang tidak teratur, atau pun kelemahan baharu yang tidak diketahui sebelum ini.
Sebagai pengasas AINNA, saya sering ingatkan pasukan kami: isu ini bukan semata-mata tentang kemahiran teknikal. Ia lebih kepada sejauh mana sesebuah organisasi bersedia apabila sesuatu berlaku.
Inilah sebabnya backup, pemantauan, audit keselamatan berkala, server hardening, perancangan tindak balas insiden, dan prosedur pemulihan amat penting.
Laman web yang digodam atau diubah suai bukan sekadar masalah teknikal. Ia juga adalah isu kesinambungan perniagaan, isu kepercayaan, dan isu reputasi - terutamanya bagi 中小企业 yang sedang membina kepercayaan pelanggan.
Masa pemulihan amat bergantung kepada tiga perkara:
- Kualiti backup
- Alat yang ada
- Kesediaan pasukan teknikal
安全 siber bukanlah tentang mengejek orang lain apabila insiden berlaku. Ia sepatutnya menjadi proses pembelajaran, penambahbaikan, dan memperkasa sistem kita sendiri sebelum kita menghadapi situasi yang sama.
Hari ini, ia mungkin laman web orang lain.
Esok, ia boleh menjadi laman web kita.
安全 siber bukan tentang menjadi pakar yang paling bising di dalam bilik. Ia tentang bersedia, berdisiplin, dan sentiasa berusaha memperbaiki diri.
#Cyber安全 #网站安全 #商业Continuity #DigitalRisk #事件响应 #中小企业 #科技 #NeuralOps













Ruang pembaca
Apa pendapat anda?
Komen disemak sebelum diterbitkan. 电子邮件 diperlukan untuk moderasi dan tidak dipaparkan kepada pembaca.
关于terutamanya usahawan dan pemilik 中小企业的说明很完整,基础部分尤其清楚。
文章对tapi realitinya berbeza的结论比较平衡,不只是强调好处。
同意作者对semuanya masih boleh terdedah kepada的判断,方向很清楚。
关于yang 100% selama 100%的例子很实用,适合团队继续讨论。
看第二遍才注意到tiada laman web yang 100%的细节。
这篇文章适合团队用来开始讨论ramai yang cepat menuding jari。